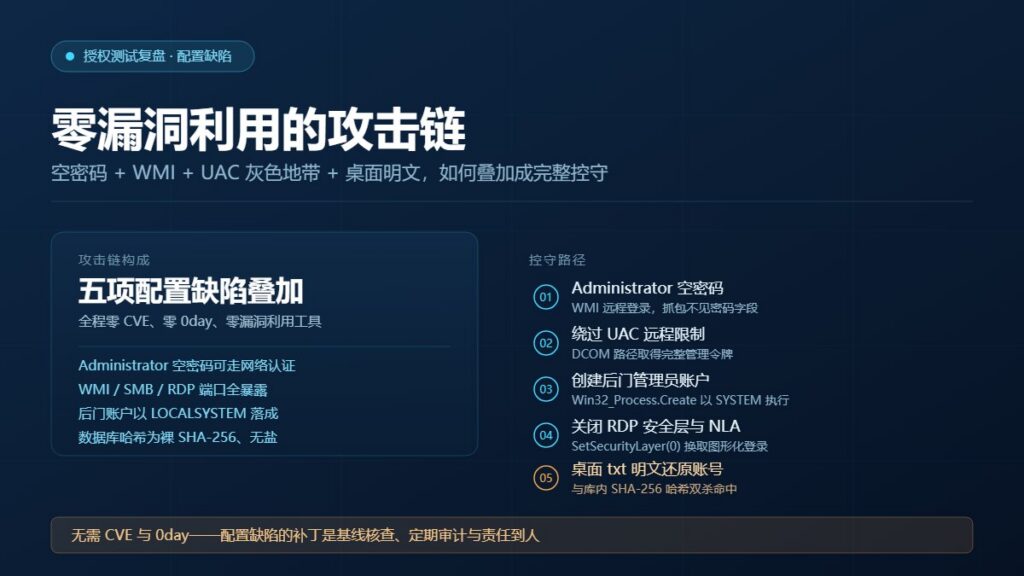
FOCUS
本周重点
优先阅读影响明确、处置动作清晰的研究与通告。
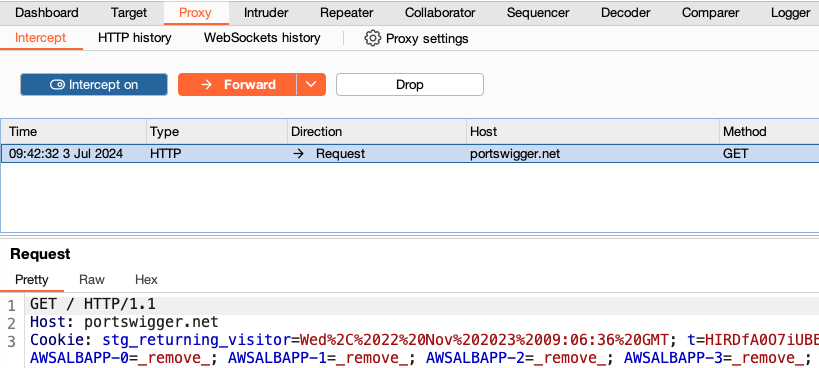
Burp Suite 入门实战:在授权靶场中掌握 Proxy、HTTP History 与 Repeater
Burp Suite 入门教程:在 PortSwigger Web Security…
阅读全文 →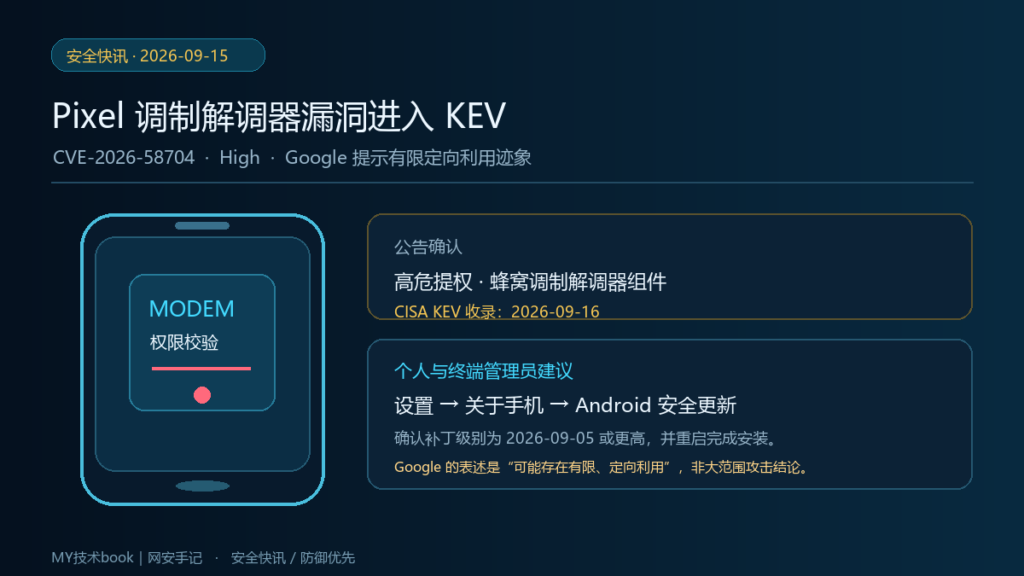
安全快讯|Google Pixel 调制解调器提权漏洞 CVE-2026-58704 被列入 KEV
Google 9 月 Pixel 公告将 CVE-2026-58704 列为调制解调…
阅读全文 →KNOWLEDGE SYSTEM
四大内容支柱
从基础原理到应急响应,建立可持续迭代的知识体系。
LATEST RESEARCH
查看安全快讯 →最新研究
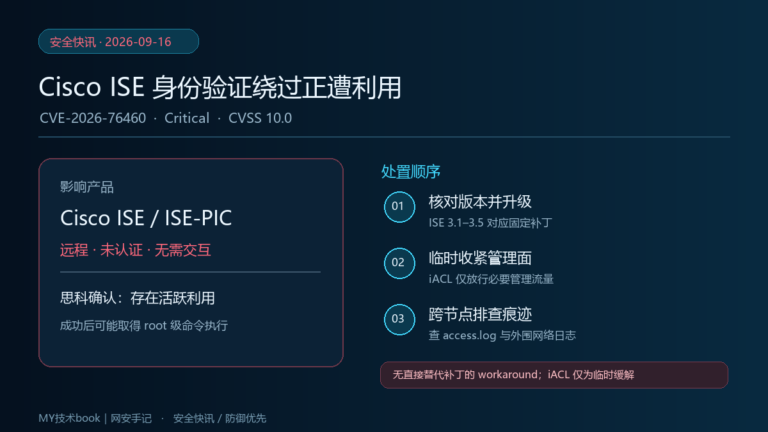
安全快讯|Cisco ISE 身份验证绕过漏洞 CVE-2026-76460 正在遭利用
Cisco 于 2026 年 9 月 16 日发布 CVE-…
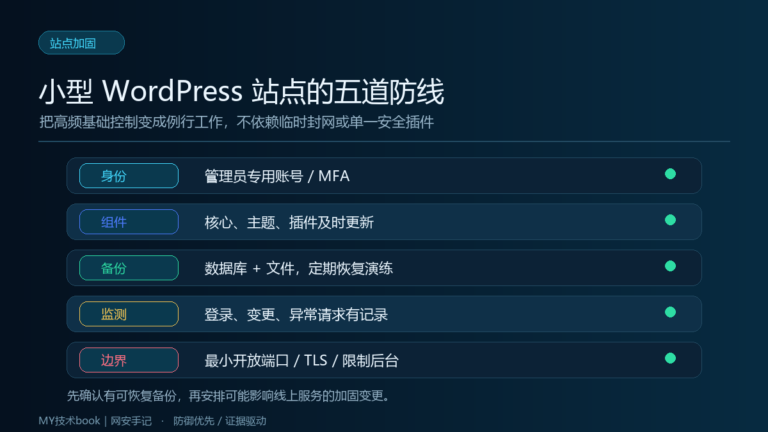
小型 WordPress 站点也要有护网思路:五道日常防线
个人博客和小型网站没有专职蓝队,也可以通过账号、更新、备份、…
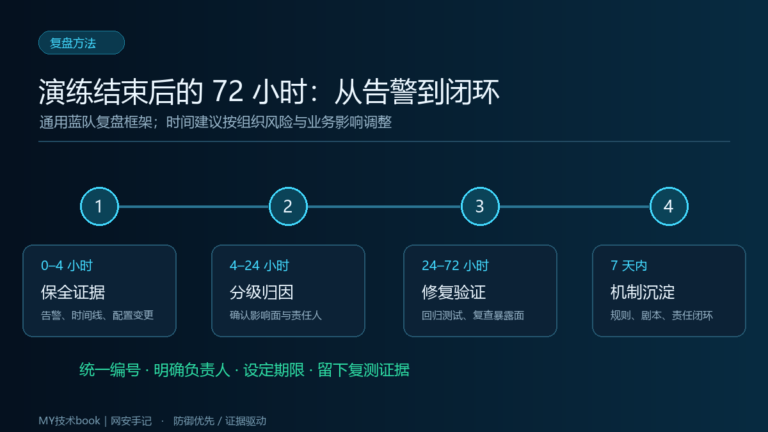
长城护网行动结束后,蓝队如何把演练结果变成长期防护?
一份面向授权攻防演练的复盘流程:从证据保全、影响确认到修复复…
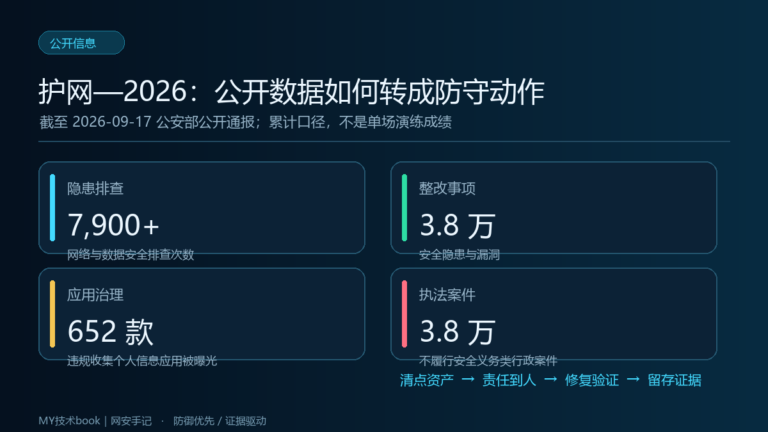
护网—2026公开通报中的四个信号:从隐患数字到整改闭环
公安部9月17日公开通报了护网—2026专项工作的累计排查与…
CI/CD 紧急响应:CVE-2026-63077 TeamCity 未认证 RCE
从构建服务器扩展到仓库令牌、制品、签名与发布链,给出 Tea…
紧急通告:CVE-2026-72898 Metabase SQL 注入已遭利用
自托管 Metabase 管理员应立即核对版本、升级并检查会…
OUR METHODOLOGY
我们如何完成一篇安全研究
不追求“工具堆砌”,每篇内容都围绕可验证、可修复、可审计展开。
- 01资产与影响确认受影响对象、版本与暴露面
- 02证据与对照建立正常基线,记录可重复证据
- 03检测与修复给出日志线索、补丁和缓解措施
- 04回归与修订验证修复效果并持续跟踪公告
TRUSTED SOURCES
证据优先,不用二手传言代替事实
漏洞与快讯优先引用厂商安全公告、CVE/NVD、CISA KEV 与标准组织文档,并标注核验日期和修订记录。